


Uma ferramenta de transcrição de reuniões compatível com a HIPAA é aquela que pode tratar informações de saúde protegidas (PHI, na sigla em inglês) de acordo com as regras da Lei de Portabilidade e Responsabilidade de Seguros de Saúde (Health Insurance Portability and Accountability Act), codificada no 45 CFR, Partes 160 e 164.
PHI é qualquer informação de saúde que possa ser associada a um paciente específico. Na prática, a ferramenta precisa ter salvaguardas técnicas, o contrato adequado e regras de uso claras para ser usada legalmente por uma entidade coberta (um prestador de serviços de saúde, um plano de saúde ou uma câmara de compensação de dados de saúde) ou por um de seus parceiros comerciais.
O Escritório de Direitos Civis (OCR) do HHS é o órgão federal responsável por fiscalizar o cumprimento da HIPAA. A Publicação Especial 800-66 do NIST traz orientações para implementar a Regra de Segurança.
Nem todo assistente de notas com IA está preparado para a HIPAA. O contrato que define isso é o Business Associate Agreement (BAA): um acordo por escrito em que o fornecedor se compromete a proteger as PHI e a usá-las somente para as finalidades que a HIPAA permite.
Sem ele, o fornecedor não pode processar PHI legalmente, por mais robustos que pareçam a criptografia ou os registros de auditoria. Analise o contrato junto com as salvaguardas e as opções de configuração do fornecedor.
⚠️ Este artigo traz orientações gerais e não é aconselhamento jurídico. O responsável pela conformidade ou o advogado da sua organização deve aprovar qualquer ferramenta que você incluir em um fluxo de trabalho clínico.
O que a HIPAA realmente exige de uma ferramenta de transcrição?
A HIPAA não apresenta uma lista de ferramentas aprovadas. Ela estabelece padrões que uma ferramenta precisa cumprir quando lida com PHI. Esses padrões estão em duas regras, que a Lei HITECH reforçou mais tarde:
A regra de privacidade
A Regra de Privacidade define como as PHI podem ser usadas e divulgadas. Para uma ferramenta de transcrição, isso significa que as PHI só podem ser processadas para fins permitidos (tratamento, pagamento e operações de saúde) e somente por um parceiro comercial autorizado.
O Escritório do Coordenador Nacional de TI em Saúde (ONC) define regras de interoperabilidade que podem entrar na mesma avaliação do fornecedor.
A regra de segurança
A Regra de Segurança define as salvaguardas técnicas, físicas e administrativas que protegem as PHI em formato eletrônico (ePHI).
Para uma ferramenta de transcrição, isso significa criptografia em trânsito e em repouso, controles de acesso, registros de auditoria, encerramento automático da sessão, controles de integridade e um processo documentado de resposta a incidentes de segurança.
A regra não define um algoritmo específico: AES-256 em repouso e TLS 1.2 ou TLS 1.3 em trânsito são referências comuns.
As três perguntas que importam
Ao aplicar essas regras a um produto de transcrição, três perguntas pesam mais: quem tem acesso aos dados, onde eles ficam armazenados e o que acontece com eles ao longo do tempo.
Uma ferramenta que responde às três com clareza e por escrito pode continuar na avaliação. Sem respostas claras, não avance. O HITRUST Common Security Framework (CSF) pode ajudar a organizar os requisitos de segurança que você avalia.
Por que nem todo assistente de notas com IA está em conformidade com a HIPAA por padrão?
Muitos assistentes de notas com IA foram criados para usos corporativos gerais (chamadas de vendas, reuniões internas e sucesso do cliente), em que os dados são sensíveis, mas não são regulados pela HIPAA. Três lacunas podem descartá-los para uso clínico:
Treinamento com dados de clientes
Algumas ferramentas de IA podem usar as gravações dos clientes para melhorar seus modelos. Se as PHI forem usadas dessa forma, o BAA precisa permitir isso. Em um contexto clínico, normalmente isso nem deveria acontecer.
Antes de avançar, confirme que o treinamento pode ser desativado, como explicamos no nosso guia sobre os riscos de segurança e privacidade dos assistentes de notas com IA.
Nenhum BAA disponível
O Business Associate Agreement é o contrato que torna o fornecedor um parceiro comercial legal da entidade coberta. Sem ele, o fornecedor não pode lidar com PHI. Alguns fornecedores não oferecem esse contrato ou só o oferecem em determinados planos.
O Zoom for Healthcare, o Microsoft Teams e o Google Workspace oferecem BAA em planos pagos específicos, por isso verifique qual plano e quais serviços o acordo cobre.
Subprocessadores com tratamento de dados pouco claro
Uma ferramenta de transcrição costuma depender de outros fornecedores: uma API de conversão de fala em texto, um provedor de modelo de linguagem de grande escala (LLM) e um serviço de hospedagem em nuvem (normalmente AWS, Microsoft Azure ou Google Cloud Platform).
Esses subprocessadores também lidam com PHI, por isso cada um deve estar coberto por um BAA próprio com o fornecedor. Se o seu fornecedor não conseguir listar os subprocessadores e confirmar essa cobertura, considere isso uma lacuna.
Um relatório SOC 2 Tipo II não equivale à conformidade com a HIPAA. O SOC 2 é um framework de segurança do American Institute of CPAs (AICPA); a HIPAA é uma regulamentação federal. Esse relatório ajuda na avaliação de segurança, mas não substitui um BAA. O mesmo vale para as certificações HITRUST e ISO 27001.
Comece pela análise do BAA
O Business Associate Agreement é o contrato previsto na HIPAA que obriga um fornecedor (o parceiro comercial) a proteger as PHI em nome de uma entidade coberta. Ele define:
- Quais PHI o fornecedor vai acessar
- Os usos e as divulgações permitidos
- As salvaguardas que o fornecedor vai manter
- O prazo de notificação de violação de dados
- As obrigações do fornecedor em relação aos subprocessadores
- O que acontece com as PHI quando o contrato termina
Quem deve revisar o BAA?
Na entidade coberta, o Diretor de Segurança da Informação (CISO), o Diretor de Conformidade e o Encarregado de Privacidade geralmente compartilham a responsabilidade pela revisão do BAA, com aprovação final do responsável jurídico (General Counsel).
A Associação Americana de Gestão de Informações de Saúde (AHIMA) publica orientações para profissionais da área que as equipes de conformidade podem usar como referência na revisão.
O que ler com atenção
Se um fornecedor não assinar um BAA, ele não pode lidar legalmente com PHI. A avaliação termina aí. Se assinar, leia o acordo com atenção, principalmente o prazo de notificação de violação de dados, os termos de retenção de dados e a cláusula sobre subprocessadores.
Um BAA assinado é necessário, mas não suficiente. As entidades cobertas continuam responsáveis pela forma como usam a ferramenta e pela configuração dela em ambientes regulados. Um erro de configuração por parte da entidade coberta continua sendo uma violação da própria entidade, com ou sem BAA.
Armazenamento, retenção e tratamento de dados de saúde
Verifique estas três áreas antes de escolher uma ferramenta.
Local de armazenamento
O local de armazenamento (data residency) é onde as gravações, as transcrições e os dados derivados ficam fisicamente guardados.
A HIPAA não exige que as PHI sejam armazenadas nos Estados Unidos, mas o local de armazenamento influencia a análise de risco que a Regra de Segurança pede.
Muitas organizações de saúde dos EUA também exigem armazenamento no país em suas próprias políticas ou contratos.
Algumas ferramentas armazenam os dados em várias regiões por padrão, outras permitem escolher uma região por espaço de trabalho e há as que não sabem dizer onde os dados estão.
Hospitais de pesquisa com pacientes da UE muitas vezes também precisam armazenar dados na UE por causa do GDPR.
Retenção
Retenção é o tempo durante o qual a ferramenta guarda as PHI e o que dispara a exclusão. A HIPAA não define um prazo geral de retenção de prontuários; normalmente quem define são as leis estaduais, junto com as políticas de cada organização.
O que a HIPAA exige é que as PHI continuem protegidas enquanto forem mantidas, até o descarte.
Os sistemas de prontuário eletrônico (EHR), como Epic, Cerner (Oracle Health), Meditech e Allscripts, continuam sendo o prontuário clínico de referência; a ferramenta de transcrição serve de apoio à documentação.
Ela precisa de políticas de retenção configuráveis e de exclusão verificável.
Controles de tratamento de PHI
Quem pode ver o quê. Procure controle de acesso baseado em funções (RBAC), registros de auditoria de cada acesso às PHI, encerramento automático da sessão após inatividade, a possibilidade de ocultar ou remover informações de saúde protegidas em resumos compartilhados e uma separação clara entre as contas de usuário e os dados dos pacientes.
As integrações com o EHR, com sistemas de arquivamento e comunicação de imagens (PACS) e com sistemas de informação radiológica (RIS) devem estar cobertas pela cadeia de BAA, sem contorná-la.
Um checklist de 10 itens para avaliar fornecedores
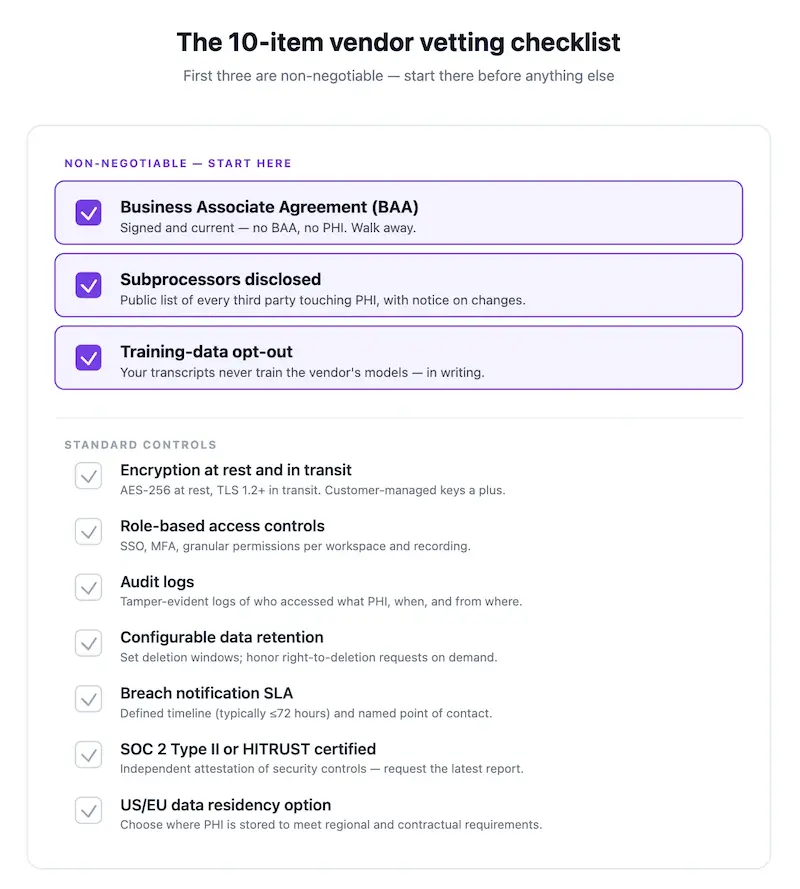
Use este checklist ao avaliar qualquer ferramenta de transcrição de reuniões ou assistente de notas com IA para uso clínico:
- O fornecedor assina um BAA? Se sim, peça uma cópia do BAA padrão antes de continuar.
- Todos os subprocessadores (conversão de fala em texto, LLM e hospedagem) estão listados e cobertos por um BAA? Peça a lista por escrito.
- Os dados dos clientes são usados para treinar modelos de IA? Deve ser possível desativar esse uso; o ideal é que ele já venha desativado por padrão.
- Onde os dados são armazenados? Você pode escolher a região de armazenamento por espaço de trabalho?
- Qual criptografia é usada em repouso e em trânsito? AES-256 em repouso e TLS 1.2 ou superior em trânsito são referências comuns.
- A retenção pode ser configurada e a exclusão pode ser verificada? Procure políticas de retenção documentadas e registros de auditoria que comprovem a exclusão dos dados e quando ela ocorreu.
- Há controles de acesso baseados em funções e registros de auditoria? Você consegue ver quem acessou cada transcrição e quando?
- Existe um processo documentado de notificação de violação de dados? Qual é o prazo? A HIPAA exige notificação sem demora injustificada.
- Além do BAA, o fornecedor tem um relatório SOC 2 Tipo II? Esse relatório ajuda na avaliação de segurança, mas não substitui um BAA.
- O que acontece com seus dados quando o contrato termina? Você deve conseguir exportar tudo e verificar a exclusão.
Se uma ferramenta falhar nos itens 1, 2 ou 3, não a leve para um piloto. Uma ferramenta que falhe em algum dos itens de 4 a 10 ainda pode servir, mas só se a sua equipe de conformidade aceitar o risco de forma explícita.
Decisões de configuração que mantêm a ferramenta em conformidade
Assinar um BAA não garante que o uso diário esteja em conformidade. Verifique estas cinco configurações antes de usar a ferramenta.
Desative explicitamente o treinamento com dados de clientes
Mesmo que a opção venha desativada por padrão, confirme a configuração no painel de administração, faça uma captura de tela e adicione-a ao seu registro de configuração.
Restrinja o acesso ao espaço de trabalho a usuários com contas individuais
Dê a cada pessoa uma conta individual, para que cada acesso possa ser associado a um usuário específico. O login único (SSO) via SAML ou OpenID Connect (OIDC) com Okta, Microsoft Entra ID ou Google Workspace acrescenta mais uma camada de controle.
Defina a retenção no mínimo que seu fluxo clínico exige
Quanto mais tempo os dados ficam guardados, maior o risco. Se o prontuário clínico de referência for o EHR (Epic, Cerner, Meditech), a ferramenta de transcrição deve guardar uma cópia de trabalho, não um arquivo histórico.
Desative as integrações não cobertas pela HIPAA
Se o Slack, o Notion ou um CRM genérico não estiver coberto pelos BAAs que você assinou, não envie PHI para essas ferramentas.
Uma integração não herda a cobertura do produto principal, por isso verifique cada uma, inclusive se o plano coberto (o Slack Enterprise Grid com BAA, por exemplo) é o que está em uso.
Revise os registros de acesso todo mês
Inclua a revisão dos registros de acesso na sua rotina. Padrões fora do comum (acessos fora do horário de trabalho ou a registros de pacientes que não estão sob os cuidados daquela pessoa) devem levar a uma conversa.
Onde a transcrição em conformidade com a HIPAA é usada
Entre os usos mais comuns estão:
- Consultas de telessaúde em que o profissional precisa documentar o atendimento sem digitar durante a conversa
- Reuniões de equipes multidisciplinares em que é preciso registrar e encaminhar as tarefas acordadas
- Entrevistas de pesquisa clínica em que as transcrições literais fazem parte do registro do estudo
- Reuniões de gestão da clínica ou do consultório que tratam de casos de pacientes
- Revisões de conformidade e de riscos que mencionam atendimentos específicos
Fora do consultório, a mesma ferramenta costuma apoiar reuniões administrativas (faturamento, operações e gestão de fornecedores) em que PHI podem surgir de forma incidental.
Como o MeetGeek lida com a HIPAA
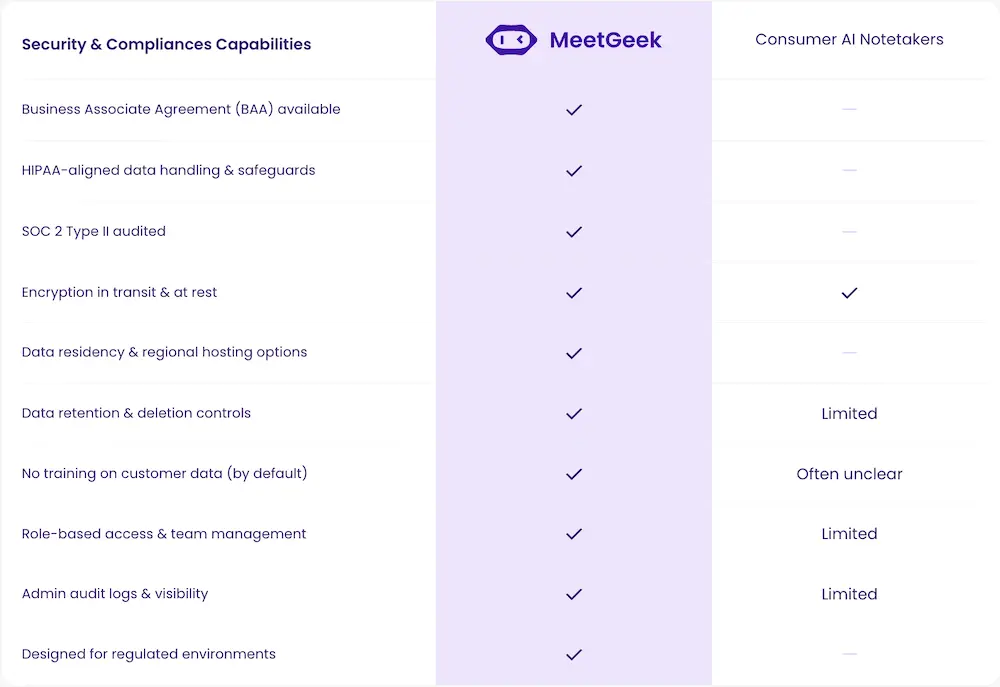
O MeetGeek oferece um Business Associate Agreement nos planos elegíveis, SOC 2 Tipo II, armazenamento de dados configurável na UE e nos EUA, criptografia em repouso e em trânsito, controles de acesso baseados em funções, registros de auditoria e um processo documentado de notificação de violação de dados.
Os dados dos clientes não são usados para treinar modelos de IA. Os subprocessadores estão listados na documentação de segurança e conformidade. Os detalhes estão na página de HIPAA do MeetGeek.
O Meeting Agent do MeetGeek participa das reuniões, cria resumos estruturados e organiza as tarefas de acompanhamento. Antes de usá-lo com PHI, as equipes de saúde devem confirmar quais recursos e configurações estão cobertos pelo acordo assinado com o MeetGeek.
Com o AI Chat do MeetGeek, você pode fazer perguntas sobre suas reuniões e encontrar o que foi dito ou decidido.
Você também pode conectar o MeetGeek ao Claude pelo conector do MeetGeek para pesquisar e resumir informações de várias reuniões, por exemplo em revisões trimestrais de conformidade ou resumos de casos.
Antes de usar qualquer serviço conectado com PHI, confirme que ele está coberto pelos seus acordos.
Resumo para as operações clínicas
Uma ferramenta de transcrição está em conformidade com a HIPAA quando três condições se cumprem: um BAA assinado, salvaguardas técnicas que atendem às Regras de Privacidade e de Segurança e uma configuração, do lado da entidade coberta, que mantém essas duas condições.
Mesmo uma ferramenta que cumpre as duas primeiras precisa de disciplina contínua (treinamento desativado, contas individuais, retenção mínima e revisão dos registros de auditoria) para continuar em conformidade no uso diário.
O checklist de 10 itens acima dá à sua equipe uma base clara para decidir se vale seguir com um piloto.
Se suas reuniões nunca envolvem PHI, um assistente de notas com IA de uso geral costuma ser suficiente. Se envolvem, procure uma plataforma preparada para a HIPAA como o MeetGeek e aplique o checklist com sua equipe de conformidade.
Experimente o MeetGeek com sua equipe
Comece grátis com dados de exemplo não sensíveis e confirme a elegibilidade para o BAA antes de usá-lo com PHI.
Perguntas frequentes
Algum assistente de notas com IA já vem em conformidade com a HIPAA?
Não existe um selo de “conformidade com a HIPAA” para ferramentas. A conformidade depende das salvaguardas do fornecedor, de um BAA assinado e da forma como sua equipe configura e usa a ferramenta.
Um fornecedor que oferece BAA, permite escolher o local de armazenamento dos dados, não treina modelos com dados dos clientes e tem relatório SOC 2 Tipo II atende a vários critérios importantes da avaliação, mas a configuração e o uso do seu lado completam o quadro.
O que é um Business Associate Agreement (BAA)?
Um BAA é um contrato exigido pela HIPAA entre uma entidade coberta (ou outro parceiro comercial) e um fornecedor que lida com PHI em nome dela.
Ele define os usos permitidos, as salvaguardas, a notificação de violação de dados e as obrigações relativas aos subprocessadores. Sem um BAA, o fornecedor não pode lidar com PHI.
SOC 2 Tipo II é o mesmo que estar em conformidade com a HIPAA?
Não. O SOC 2 Tipo II é uma auditoria independente dos controles de segurança de um fornecedor ao longo de um período. Ele ajuda na avaliação da HIPAA, mas não basta para cumprir a HIPAA. O BAA e as salvaguardas específicas da HIPAA continuam sendo necessários.
Posso usar um assistente de notas com IA gratuito ou de consumo em uma reunião clínica?
Somente se o fornecedor assinar um BAA que cubra o plano que você usa e a ferramenta passar no checklist acima. Planos gratuitos e de consumo podem não incluir BAA, usar os dados dos clientes para treinamento ou deixar de listar seus subprocessadores.
Usar uma ferramenta com PHI sem BAA é uma violação da HIPAA por parte da entidade coberta, independentemente do que diga o marketing do fornecedor.
E as reuniões que não envolvem pacientes, como as de faturamento ou de operações?
O que importa é se PHI podem surgir na conversa, não se há um paciente na reunião. Se informações de pacientes puderem ser discutidas, mesmo de forma incidental, trate a ferramenta como se ela lidasse com PHI.
Se a reunião não puder envolver informações de pacientes em nenhuma circunstância, o nível de exigência é menor.
O que acontece se um fornecedor sofrer uma violação de dados?
Pela HIPAA, o parceiro comercial deve notificar a entidade coberta sem demora injustificada e no máximo 60 dias após descobrir a violação. Alguns BAAs definem um prazo menor. Depois de notificada, a entidade coberta tem suas próprias obrigações de notificação.
Um fornecedor vago sobre os prazos de notificação de violações é um sinal de alerta.
A HIPAA se aplica da mesma forma às chamadas de telessaúde?
Sim. A HIPAA se aplica às PHI independentemente do canal. Uma chamada de telessaúde está sujeita aos mesmos requisitos das Regras de Privacidade e de Segurança que uma consulta presencial. A ferramenta de transcrição que trata a gravação é um parceiro comercial como qualquer outro.







