
Un outil de transcription de réunions conforme à la loi HIPAA est un outil capable de traiter des informations de santé protégées (PHI) selon les règles de la Health Insurance Portability and Accountability Act, codifiée au 45 CFR, parties 160 et 164.
Les PHI désignent toute information de santé qui peut être rattachée à un patient précis. Concrètement, l'outil doit réunir des garanties techniques, le bon contrat et des règles d'utilisation claires pour pouvoir être utilisé légalement par une entité couverte (un prestataire de soins, un assureur santé ou une chambre de compensation) ou par l'un de ses partenaires commerciaux.
L'Office for Civil Rights (OCR) du HHS veille à l'application de la loi HIPAA. La publication spéciale 800-66 du NIST donne des recommandations pour mettre en œuvre la règle de sécurité.
Tous les outils de prise de notes par IA ne sont pas prévus pour la loi HIPAA. Le contrat qui tranche la question est le Business Associate Agreement (BAA) : un accord écrit par lequel le fournisseur s'engage à protéger les PHI et à ne les utiliser qu'aux fins autorisées par la loi HIPAA.
Sans BAA, un fournisseur ne peut pas traiter légalement des PHI, aussi solides que paraissent son chiffrement ou ses journaux d'audit. Examinez ce contrat en même temps que les garanties du fournisseur et les options de configuration proposées.
⚠️ Cet article donne des repères généraux et ne constitue pas un avis juridique. Votre responsable de la conformité ou votre conseiller juridique doit approuver tout outil que vous intégrez à un flux de travail clinique.
Qu'est-ce que la loi HIPAA exige réellement d'un outil de transcription ?
La loi HIPAA ne dresse pas de liste d'outils approuvés. Elle fixe des normes qu'un outil doit respecter lorsqu'il traite des PHI. Ces normes figurent dans deux règles, renforcées ensuite par la loi HITECH :
La règle de confidentialité
La règle de confidentialité encadre l'utilisation et la divulgation des PHI. Pour un outil de transcription, cela signifie que les PHI ne peuvent être traitées qu'à des fins autorisées (soins, paiement et gestion des activités de santé) et uniquement par un partenaire commercial autorisé.
L'Office of the National Coordinator for Health IT (ONC) fixe des règles d'interopérabilité qui peuvent aussi entrer en jeu lors de l'évaluation du fournisseur.
La règle de sécurité
La règle de sécurité définit les garanties techniques, physiques et administratives qui protègent les PHI électroniques (ePHI).
Pour un outil de transcription, cela implique le chiffrement en transit et au repos, des contrôles d'accès, des journaux d'audit, la déconnexion automatique, des contrôles d'intégrité et une procédure documentée de réponse aux incidents.
La règle n'impose aucun algorithme précis : AES-256 au repos et TLS 1.2 ou TLS 1.3 en transit sont des références courantes.
Les trois questions qui comptent
Trois questions comptent le plus lorsque vous appliquez ces règles à un produit de transcription : qui a accès aux données, où elles sont stockées et ce qu'elles deviennent au fil du temps.
Poursuivez l'évaluation uniquement si le fournisseur répond clairement à ces trois questions, documents à l'appui. Le HITRUST Common Security Framework (CSF) peut vous aider à organiser les exigences de sécurité que vous évaluez.
Pourquoi les outils de prise de notes par IA ne sont-ils pas tous conformes à la loi HIPAA par défaut ?
Beaucoup d'outils de prise de notes par IA ont été conçus pour des usages professionnels généraux (appels commerciaux, réunions internes et suivi client), où les données sont sensibles sans être réglementées par la loi HIPAA. Trois lacunes peuvent les exclure d'un usage clinique :
Entraînement des modèles sur les données clients
Certains outils d'IA peuvent utiliser les enregistrements de leurs clients pour améliorer leurs modèles. Si des PHI sont utilisées de cette façon, le BAA doit l'autoriser. Dans un contexte clinique, cela ne devrait généralement pas se produire du tout.
Avant d'aller plus loin, vérifiez que l'entraînement peut être désactivé, comme l'explique notre guide sur les risques de sécurité et de confidentialité des outils de prise de notes par IA.
Aucun BAA n'est proposé
Le Business Associate Agreement est le contrat qui fait juridiquement d'un fournisseur un partenaire commercial de l'entité couverte. Sans ce contrat, le fournisseur n'a pas le droit de traiter des PHI.
Certains fournisseurs n'en proposent pas ou ne le proposent qu'avec certaines offres. Zoom for Healthcare, Microsoft Teams et Google Workspace proposent un BAA avec certaines offres payantes : vérifiez donc l'offre et les services précis que couvre l'accord.
Sous-traitants dont le traitement des données n'est pas clair
Un outil de transcription s'appuie souvent sur d'autres fournisseurs : une API de transcription audio en texte, un fournisseur de grands modèles de langage (LLM) et un hébergeur cloud (généralement AWS, Microsoft Azure ou Google Cloud Platform).
Ces sous-traitants traitent eux aussi des PHI, donc chacun doit être couvert par son propre BAA avec le fournisseur. Si votre fournisseur ne peut pas lister ses sous-traitants ni confirmer cette couverture, considérez qu'il y a une lacune.
Un rapport SOC 2 Type II n'équivaut pas à la conformité HIPAA. Le SOC 2 est un cadre de sécurité de l'American Institute of CPAs (AICPA) ; la loi HIPAA est une réglementation fédérale.
Un rapport SOC 2 contribue à l'évaluation de la sécurité, mais ne remplace pas un BAA. Il en va de même pour les certifications HITRUST ou ISO 27001.
Commencez par examiner le BAA
Le Business Associate Agreement est le contrat prévu par la loi HIPAA qui engage un fournisseur (le partenaire commercial) à protéger les PHI pour le compte d'une entité couverte. Il définit :
- Les PHI auxquelles le fournisseur aura accès
- Les utilisations et divulgations autorisées
- Les garanties que le fournisseur mettra en place
- Le délai de notification des violations de données
- Les obligations du fournisseur envers ses sous-traitants
- Le sort des PHI à la fin du contrat
Qui doit examiner le BAA ?
Du côté de l'entité couverte, le responsable de la sécurité des systèmes d'information (CISO), le directeur de la conformité et le responsable de la protection des données personnelles partagent généralement la responsabilité de l'examen du BAA.
L'approbation finale revient au directeur juridique (General Counsel). L'American Health Information Management Association (AHIMA) publie des recommandations pratiques que les équipes de conformité peuvent utiliser comme référence pour cet examen.
Ce qu'il faut lire attentivement
Si un fournisseur refuse de signer un BAA, il ne peut pas traiter légalement des PHI et l'évaluation s'arrête là.
S'il accepte, lisez attentivement l'accord, en particulier le délai de notification des violations de données, les conditions de conservation des données et la clause relative aux sous-traitants.
Un BAA signé est nécessaire, mais il ne suffit pas. Les entités couvertes restent responsables de la manière dont l'outil est configuré et utilisé. Une erreur de configuration du côté de l'entité couverte reste une violation commise par l'entité couverte, avec ou sans BAA.
Localisation des données, conservation et traitement des PHI
Vérifiez ces trois points avant de choisir un outil.
Localisation des données
La localisation des données correspond à l'endroit où les enregistrements, les transcriptions et les données dérivées sont physiquement stockés.
La loi HIPAA n'impose pas de stocker les PHI aux États-Unis, mais le lieu de stockage influe sur l'analyse des risques exigée par la règle de sécurité.
Par ailleurs, de nombreux établissements de santé américains exigent un stockage aux États-Unis dans leurs propres politiques ou contrats.
Certains outils stockent les données dans plusieurs régions par défaut, d'autres vous laissent choisir une région par espace de travail et d'autres encore ne savent pas vous dire où se trouvent les données.
Les hôpitaux de recherche qui suivent des patients de l'UE doivent souvent aussi stocker les données dans l'UE en vertu du RGPD.
Conservation
La conservation des données correspond à la durée pendant laquelle l'outil garde les PHI et à ce qui déclenche leur suppression.
La loi HIPAA ne fixe pas de durée générale de conservation des dossiers médicaux : ce sont généralement les lois des États qui la fixent, avec les politiques propres à chaque organisation.
En revanche, la loi HIPAA exige que les PHI restent protégées tant qu'elles sont conservées, jusqu'à leur destruction.
Les systèmes de dossier patient informatisé (DPI) comme Epic, Cerner (Oracle Health), Meditech et Allscripts restent le dossier médical de référence ; l'outil de transcription sert d'appui à la documentation.
Il doit proposer des politiques de conservation configurables et une suppression vérifiable.
Contrôles du traitement des PHI
Qui peut voir quoi. Recherchez un contrôle d'accès basé sur les rôles (RBAC), des journaux d'audit pour chaque accès aux PHI, une déconnexion automatique après une période d'inactivité, la possibilité de masquer ou de retirer les informations de santé protégées dans les résumés partagés et une séparation claire entre les comptes utilisateurs et les données des patients.
Les intégrations avec le DPI, les systèmes d'archivage et de transmission d'images (PACS) et les systèmes d'information radiologique (RIS) doivent être couvertes par la chaîne de BAA, sans la contourner.
Une liste de vérification en 10 points
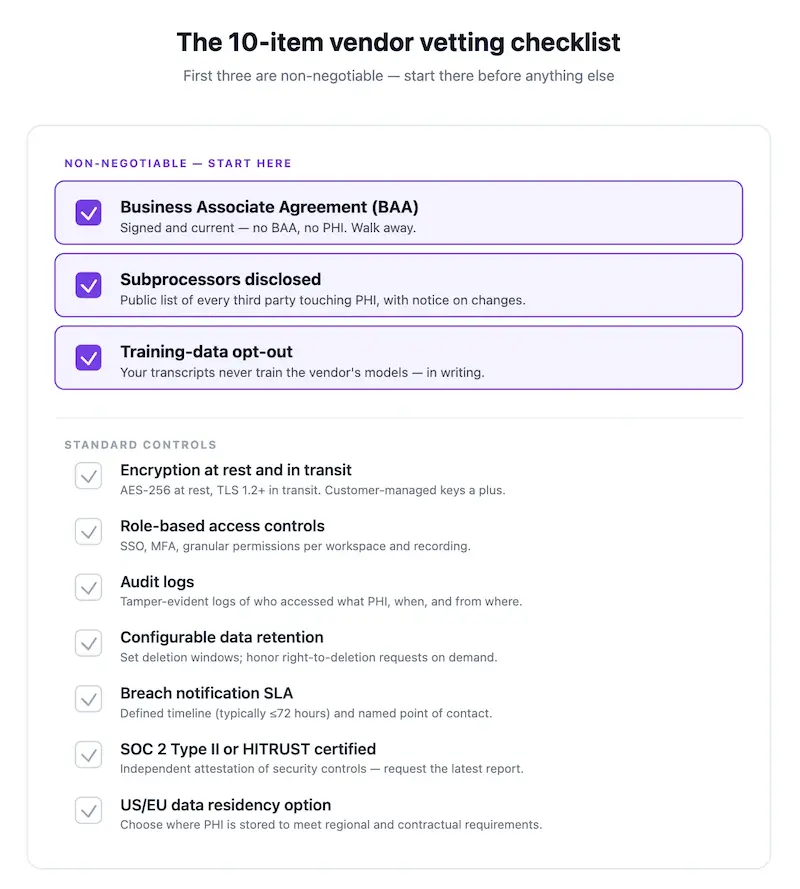
Utilisez-la pour évaluer un outil de transcription de réunions ou un outil de prise de notes par IA destiné à un usage clinique :
- Le fournisseur signera-t-il un BAA ? Si oui, procurez-vous une copie de son BAA standard avant d'aller plus loin.
- Tous les sous-traitants (transcription audio en texte, LLM et hébergement) sont-ils listés et couverts par un BAA ? Demandez la liste par écrit.
- Les données clients servent-elles à entraîner des modèles d'IA ? Cette option doit pouvoir être désactivée ; idéalement, elle l'est par défaut.
- Où les données sont-elles stockées ? Pouvez-vous choisir la région de stockage pour chaque espace de travail ?
- Quel chiffrement est utilisé au repos et en transit ? AES-256 au repos et TLS 1.2 ou une version ultérieure en transit sont des références courantes.
- La conservation des données est-elle configurable et la suppression vérifiable ? Recherchez des politiques de conservation documentées et des journaux d'audit qui indiquent quand les données ont été supprimées.
- Des contrôles d'accès basés sur les rôles et des journaux d'audit sont-ils disponibles ? Pouvez-vous voir qui a consulté quelle transcription et à quel moment ?
- Existe-t-il une procédure documentée de notification des violations de données et quel en est le délai ? La loi HIPAA exige une notification sans retard injustifié.
- Le fournisseur dispose-t-il d'un rapport SOC 2 Type II en plus d'un BAA ? Ce rapport contribue à l'évaluation de la sécurité, mais ne remplace pas un BAA.
- Qu'advient-il de vos données à la fin du contrat ? Vous devez pouvoir tout exporter et vérifier la suppression.
Si un outil échoue aux points 1, 2 ou 3, ne le faites pas passer en phase pilote. Un outil qui échoue à l'un des points 4 à 10 peut encore convenir, mais seulement si votre équipe conformité accepte explicitement le risque.
Décisions de configuration qui maintiennent la conformité d'un outil
Signer un BAA ne rend pas l'utilisation quotidienne conforme. Vérifiez ces cinq réglages avant d'utiliser l'outil.
Désactiver explicitement l'entraînement sur les données clients
Même si l'option est désactivée par défaut, vérifiez le réglage dans le panneau d'administration, faites une capture d'écran et ajoutez-la à votre dossier de configuration.
Réserver l'accès à l'espace de travail à des comptes nominatifs
Attribuez à chaque personne un compte individuel pour que chaque accès puisse être rattaché à un utilisateur précis. L'authentification unique (SSO) via SAML ou OpenID Connect (OIDC) avec Okta, Microsoft Entra ID ou Google Workspace ajoute un niveau de contrôle supplémentaire.
Réduire la conservation au minimum nécessaire à votre flux de travail clinique
Plus les données sont conservées longtemps, plus le risque augmente. Si le dossier médical de référence est le DPI (Epic, Cerner, Meditech), l'outil de transcription doit servir de copie de travail et non d'archive.
Désactiver les intégrations non couvertes par la loi HIPAA
Si Slack, Notion ou un CRM générique n'est pas couvert par vos BAA, n'y envoyez pas de PHI. Une intégration n'hérite pas de la couverture du produit principal.
Vérifiez donc chacune d'elles, y compris si l'offre couverte (Slack Enterprise Grid avec un BAA, par exemple) est bien celle que vous utilisez.
Consulter les journaux d'accès tous les mois
Intégrez l'examen des journaux d'accès à votre routine. Les comportements inhabituels (accès en dehors des heures de travail ou accès par un professionnel aux dossiers de patients qui ne lui sont pas confiés) doivent donner lieu à une discussion.
Les usages d'une transcription conforme à la loi HIPAA
Les usages courants sont notamment :
- Consultations de télésanté où le clinicien doit documenter l'échange sans taper au clavier pendant la conversation
- Réunions d'équipes de soins pluridisciplinaires où il faut consigner et attribuer les tâches convenues
- Entretiens de recherche clinique dont les transcriptions intégrales font partie du dossier de l'étude
- Réunions de gestion de la clinique ou du cabinet qui abordent des dossiers de patients
- Revues de conformité et de gestion des risques qui portent sur des consultations précises
En dehors de la salle de consultation, le même outil sert souvent aux réunions administratives (facturation, fonctionnement et gestion des fournisseurs), où des PHI peuvent apparaître de manière fortuite.
Comment MeetGeek gère la loi HIPAA
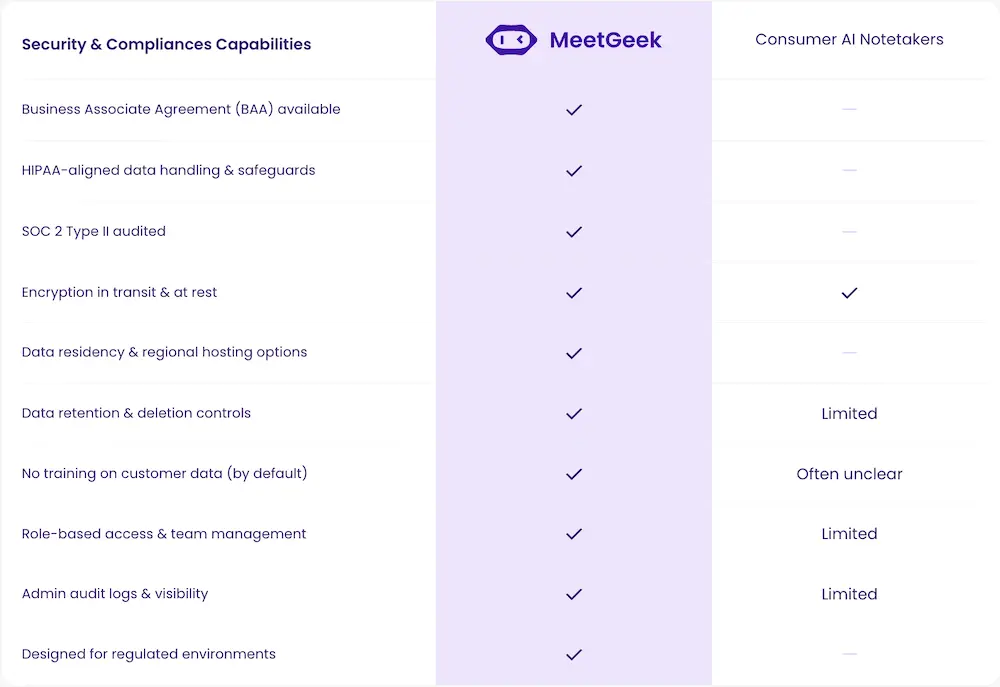
MeetGeek propose un Business Associate Agreement pour les offres éligibles, un rapport SOC 2 Type II, une localisation des données configurable dans l'UE ou aux États-Unis, le chiffrement au repos et en transit, des contrôles d'accès basés sur les rôles, des journaux d'audit et une procédure documentée de notification des violations de données.
Les données clients ne servent pas à entraîner des modèles d'IA. Les sous-traitants sont listés dans la documentation de sécurité et de conformité. Tous les détails figurent sur la page HIPAA de MeetGeek.
Le Meeting Agent de MeetGeek participe aux réunions, crée des résumés structurés et organise les tâches de suivi. Les équipes de santé doivent vérifier quelles fonctionnalités et quels réglages sont couverts par leur accord avant de l'utiliser avec des PHI.
Avec AI Chat dans MeetGeek, vous pouvez poser des questions sur vos réunions et retrouver ce qui a été dit ou décidé.
Vous pouvez aussi connecter MeetGeek à Claude grâce au connecteur MeetGeek pour rechercher et résumer des informations sur de nombreuses réunions, par exemple pour des revues de conformité trimestrielles ou des synthèses de dossiers.
Avant d'utiliser un service connecté avec des PHI, vérifiez qu'il est couvert par vos accords.
Ce qu'il faut retenir pour les équipes cliniques
Un outil de transcription est conforme à la loi HIPAA lorsque trois conditions sont réunies : un BAA signé, des garanties techniques conformes aux règles de confidentialité et de sécurité et une configuration qui, du côté de l'entité couverte, préserve ces deux éléments.
Même un outil qui remplit les deux premières conditions demande une discipline constante (entraînement désactivé, comptes individuels, conservation minimale et examen des journaux d'audit) pour rester conforme au quotidien.
La liste de vérification en 10 points ci-dessus donne à votre équipe une base claire pour décider si l'outil peut passer à une phase pilote.
Si vos réunions n'abordent jamais de PHI, un outil de prise de notes par IA généraliste suffit souvent. Dans le cas contraire, tournez-vous vers une plateforme adaptée à la loi HIPAA comme MeetGeek et passez les 10 points en revue avec votre équipe conformité.
Essayez MeetGeek avec votre équipe
Commencez gratuitement avec des données d'exemple non sensibles et vérifiez l'éligibilité au BAA avant de l'utiliser avec des PHI.
Questions fréquentes
Un outil de prise de notes par IA est-il conforme à la loi HIPAA dès son activation ?
Aucun outil n'est « conforme à la loi HIPAA » par simple étiquette. La conformité repose sur les garanties du fournisseur, un BAA signé et la manière dont votre équipe configure et utilise l'outil.
Un fournisseur qui propose un BAA, le choix du lieu de stockage des données, aucun entraînement de modèles sur les données clients et un rapport SOC 2 Type II remplit plusieurs critères d'évaluation importants, mais la configuration et l'utilisation de votre côté complètent le tableau.
Qu'est-ce qu'un Business Associate Agreement (BAA) ?
Un BAA est un contrat exigé par la loi HIPAA entre une entité couverte (ou un autre partenaire commercial) et un fournisseur qui traite des PHI pour son compte.
Il définit les utilisations autorisées, les garanties, la notification des violations de données et les obligations envers les sous-traitants. Sans BAA, le fournisseur ne peut pas traiter de PHI.
Le SOC 2 Type II équivaut-il à la conformité HIPAA ?
Non. Le SOC 2 Type II est un audit indépendant des contrôles de sécurité d'un fournisseur sur une période donnée. Il contribue à l'évaluation HIPAA, mais ne suffit pas à lui seul à respecter la loi HIPAA. Le BAA et les garanties propres à la loi HIPAA restent indispensables.
Puis-je utiliser un outil de prise de notes par IA gratuit ou grand public pour une réunion clinique ?
Seulement si le fournisseur signe un BAA qui couvre l'offre que vous utilisez et si l'outil satisfait à la liste de vérification ci-dessus.
Les offres gratuites et grand public peuvent ne pas inclure de BAA, utiliser les données clients pour l'entraînement ou ne pas lister leurs sous-traitants.
Utiliser un outil avec des PHI sans BAA constitue une violation de la loi HIPAA par l'entité couverte, quels que soient les messages commerciaux du fournisseur.
Qu'en est-il des réunions sans patients, comme les réunions de facturation ou de fonctionnement ?
Ce qui compte, c'est la possibilité que des PHI soient évoquées, pas la présence d'un patient à la réunion. Si des informations sur des patients peuvent être abordées, même de manière fortuite, partez du principe que l'outil traite des PHI.
Si la réunion ne peut en aucun cas porter sur des informations de patients, le niveau d'exigence est moins élevé.
Que se passe-t-il si un fournisseur subit une violation de données ?
En vertu de la loi HIPAA, un partenaire commercial doit informer l'entité couverte sans retard injustifié et au plus tard 60 jours après la découverte d'une violation. Certains BAA fixent un délai plus court.
Une fois informée, l'entité couverte a ses propres obligations de notification. Un fournisseur qui reste flou sur ses délais de notification est un signal d'alarme.
La loi HIPAA s'applique-t-elle de la même manière aux consultations de télésanté ?
Oui. La loi HIPAA s'applique aux PHI quel que soit le canal. Une consultation de télésanté est soumise aux mêmes exigences des règles de confidentialité et de sécurité qu'une visite en personne. L'outil de transcription qui traite l'enregistrement est un partenaire commercial comme un autre.