



Una herramienta de transcripción de reuniones que cumple con la HIPAA es aquella que puede gestionar información de salud protegida (PHI) según las normas de la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA), recogidas en el título 45 del CFR, partes 160 y 164.
La PHI es cualquier información de salud que se pueda vincular a un paciente concreto. En la práctica, la herramienta necesita salvaguardas técnicas, el contrato adecuado y normas de uso claras para que pueda utilizarla legalmente una entidad cubierta (un prestador de servicios de salud, un plan de salud o una cámara de compensación) o uno de sus socios comerciales.
La Oficina de Derechos Civiles (OCR) del HHS es el organismo federal encargado de supervisar el cumplimiento de la HIPAA. La Publicación Especial 800-66 del NIST ofrece orientación para aplicar la regla de seguridad.
No todos los asistentes de notas con IA están preparados para la HIPAA. El contrato que lo decide es el Business Associate Agreement (BAA), un acuerdo por escrito en el que el proveedor se compromete a proteger la PHI y a usarla solo para los fines que permite la HIPAA.
Sin él, un proveedor no puede procesar PHI legalmente, por muy sólidos que parezcan su cifrado o sus registros de auditoría. Revisa el contrato junto con las salvaguardas del proveedor y sus opciones de configuración.
⚠️ Este artículo es una guía general, no asesoramiento jurídico. Tu responsable de cumplimiento o asesor jurídico debe aprobar cualquier herramienta que incorpores a un flujo de trabajo clínico.
¿Qué exige realmente la HIPAA de una herramienta de transcripción?
La HIPAA no incluye una lista de herramientas aprobadas. Establece los estándares que debe cumplir una herramienta cuando gestiona PHI. Esos estándares están en dos reglas, que la Ley HITECH reforzó más tarde:
La regla de privacidad
La regla de privacidad regula cómo se puede usar y divulgar la PHI. En una herramienta de transcripción, esto significa que la PHI solo se puede procesar para fines permitidos (tratamiento, pago y operaciones de atención médica) y solo a través de un socio comercial autorizado.
La Oficina del Coordinador Nacional de Tecnologías de la Información en Salud (ONC) fija normas de interoperabilidad que pueden surgir en la misma evaluación del proveedor.
La regla de seguridad
La regla de seguridad establece las salvaguardas técnicas, físicas y administrativas que protegen la PHI electrónica (ePHI).
En una herramienta de transcripción, esto incluye el cifrado en tránsito y en reposo, los controles de acceso, los registros de auditoría, el cierre automático de sesión, los controles de integridad y un proceso documentado de respuesta a incidentes de seguridad.
La regla no exige un algoritmo concreto: AES-256 en reposo y TLS 1.2 o TLS 1.3 en tránsito son referencias habituales.
Las tres preguntas que importan
Al aplicar estas reglas a un producto de transcripción, importan sobre todo tres preguntas: quién tiene acceso a los datos, dónde se almacenan y qué ocurre con ellos con el tiempo. Busca respuestas claras y documentadas a las tres antes de seguir adelante.
El Marco Común de Seguridad (CSF) de HITRUST puede ayudarte a organizar los requisitos de seguridad que evalúas.
¿Por qué no todos los asistentes de notas con IA cumplen con la HIPAA de forma predeterminada?
Muchos asistentes de notas con IA se crearon para usos empresariales generales (llamadas de ventas, reuniones internas y éxito del cliente), en los que los datos son confidenciales pero no están regulados por la HIPAA. Hay tres carencias que pueden descartarlos para el uso clínico:
Entrenamiento de modelos con datos de clientes
Algunas herramientas de IA pueden usar las grabaciones de sus clientes para mejorar sus modelos. Si se usa PHI de esta forma, el BAA tiene que permitirlo. En un entorno clínico, lo normal es que no ocurra en absoluto.
Antes de seguir, comprueba que se puede desactivar el entrenamiento, como explicamos en nuestra guía sobre los riesgos de seguridad y privacidad de los asistentes de notas con IA.
No se ofrece un BAA
El Business Associate Agreement es el contrato que convierte al proveedor en socio comercial legal de la entidad cubierta. Sin él, el proveedor no puede gestionar PHI. Algunos proveedores no lo ofrecen o solo lo ofrecen en determinados planes.
Zoom for Healthcare, Microsoft Teams y Google Workspace ofrecen el BAA en planes de pago concretos, así que comprueba qué plan y qué servicios cubre el acuerdo.
Subprocesadores con una gestión de datos poco clara
Una herramienta de transcripción suele depender de otros proveedores: una API de conversión de voz a texto, un proveedor de modelos de lenguaje de gran tamaño (LLM) y un servicio de alojamiento en la nube (normalmente AWS, Microsoft Azure o Google Cloud Platform).
Estos subprocesadores también gestionan PHI, así que cada uno debe estar cubierto por su propio BAA con el proveedor. Si tu proveedor no puede enumerar sus subprocesadores y confirmar esa cobertura, considéralo una carencia.
Un informe SOC 2 Tipo II no equivale a cumplir con la HIPAA. SOC 2 es un marco de seguridad del American Institute of CPAs (AICPA); la HIPAA es una normativa federal. Un informe SOC 2 ayuda en la evaluación de seguridad, pero no sustituye al BAA. Lo mismo ocurre con las certificaciones HITRUST o ISO 27001.
Empieza por revisar el BAA
El Business Associate Agreement es el contrato previsto en la HIPAA que obliga a un proveedor (el socio comercial) a proteger la PHI en nombre de una entidad cubierta. Define:
- A qué PHI tendrá acceso el proveedor
- Los usos y divulgaciones permitidos
- Las salvaguardas que mantendrá el proveedor
- El plazo de notificación de incidentes de seguridad
- Las obligaciones del proveedor respecto a sus subprocesadores
- Qué ocurre con la PHI cuando termina el contrato
¿Quién debe revisar el BAA?
En la entidad cubierta, el director de seguridad de la información (CISO), el director de cumplimiento y el responsable de privacidad suelen compartir la revisión del BAA. La aprobación final corresponde al responsable jurídico (General Counsel).
La Asociación Estadounidense de Gestión de la Información Sanitaria (AHIMA) publica guías para profesionales que los equipos de cumplimiento pueden usar como referencia en la revisión.
Qué leer con atención
Si un proveedor no firma un BAA, no puede gestionar PHI legalmente y la evaluación termina ahí. Si lo firma, lee el acuerdo con atención, sobre todo el plazo de notificación de incidentes de seguridad, las condiciones de conservación de datos y la cláusula sobre subprocesadores.
Un BAA firmado es necesario, pero no suficiente. Las entidades cubiertas siguen siendo responsables de cómo se configura y utiliza la herramienta. Un error de configuración de la entidad cubierta sigue siendo una infracción de la entidad cubierta, con BAA o sin él.
Ubicación de los datos, conservación y gestión de la PHI
Revisa estas tres áreas antes de elegir una herramienta.
Ubicación de los datos
La ubicación de los datos es el lugar donde se almacenan físicamente las grabaciones, las transcripciones y los datos derivados.
La HIPAA no exige que la PHI se almacene en Estados Unidos, pero la ubicación influye en el análisis de riesgos que pide la regla de seguridad.
Además, muchas organizaciones sanitarias estadounidenses exigen el almacenamiento en EE. UU. en sus propias políticas o contratos.
Algunas herramientas almacenan los datos en varias regiones de forma predeterminada, otras te permiten elegir una región por espacio de trabajo y otras no pueden decirte dónde están los datos.
Los hospitales de investigación con pacientes de la UE también suelen necesitar almacenamiento en la UE por el RGPD.
Conservación
La conservación define cuánto tiempo guarda la herramienta la PHI y qué provoca su eliminación.
La HIPAA no fija un plazo general de conservación de la historia clínica; normalmente lo fijan las leyes de cada estado, junto con las políticas de cada organización.
Lo que sí exige la HIPAA es que la PHI esté protegida mientras se conserve, hasta que se elimine.
Los sistemas de historia clínica electrónica (EHR), como Epic, Cerner (Oracle Health), Meditech y Allscripts, siguen siendo la historia clínica de referencia; la herramienta de transcripción es un apoyo para la documentación.
Necesita políticas de conservación configurables y una eliminación verificable.
Controles de gestión de la PHI
Quién puede ver qué. Busca control de acceso basado en roles (RBAC), registros de auditoría de cada acceso a la PHI, cierre automático de sesión por inactividad, la opción de ocultar o eliminar la PHI en los resúmenes compartidos y una separación clara entre las cuentas de usuario y los datos de los pacientes.
Las integraciones con la historia clínica electrónica, los sistemas de archivo y comunicación de imágenes (PACS) y los sistemas de información radiológica (RIS) deben estar cubiertas por la cadena de BAA, no saltársela.
Lista de 10 puntos para evaluar proveedores
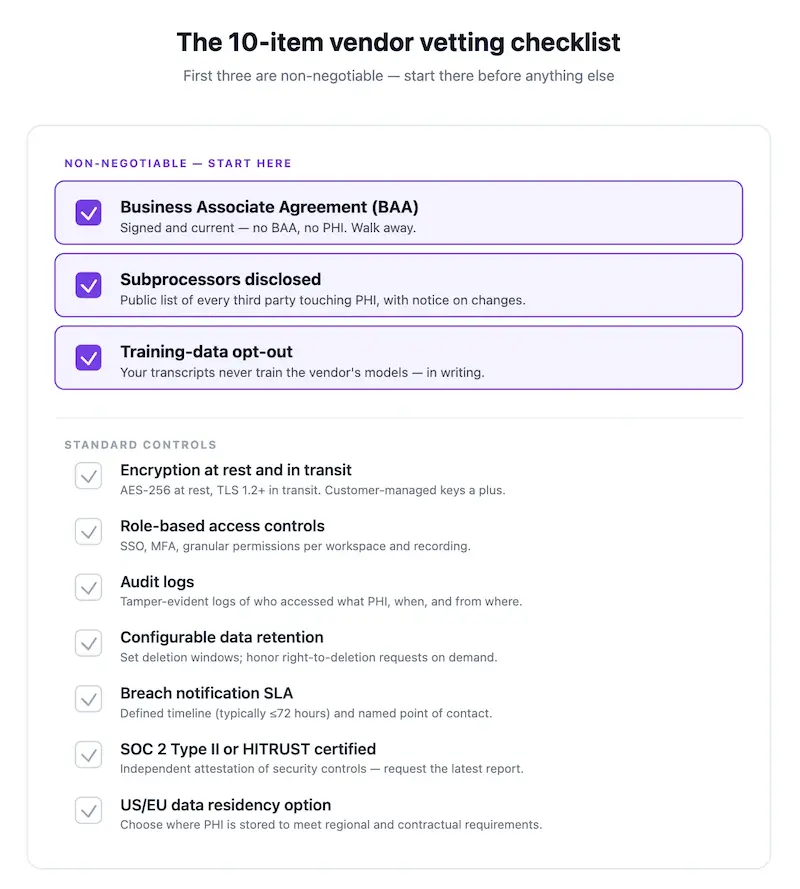
Úsala para evaluar cualquier herramienta de transcripción de reuniones o asistente de notas con IA para uso clínico:
- ¿El proveedor firmará un BAA? Si es así, pide una copia de su BAA estándar antes de seguir.
- ¿Están todos los subprocesadores (voz a texto, LLM y alojamiento) enumerados y cubiertos por un BAA? Pide la lista por escrito.
- ¿Se usan los datos de los clientes para entrenar modelos de IA? Tiene que poder desactivarse; lo ideal es que esté desactivado de forma predeterminada.
- ¿Dónde se almacenan los datos? ¿Puedes elegir la región de almacenamiento por espacio de trabajo?
- ¿Qué cifrado se usa en reposo y en tránsito? AES-256 en reposo y TLS 1.2 o superior en tránsito son referencias habituales.
- ¿Se puede configurar la conservación y verificar la eliminación? Busca políticas de conservación documentadas y registros de auditoría que muestren cuándo se eliminaron los datos.
- ¿Hay controles de acceso basados en roles y registros de auditoría? ¿Puedes ver quién consultó cada transcripción y cuándo?
- ¿Existe un proceso documentado de notificación de incidentes de seguridad y cuál es el plazo? La HIPAA exige notificar sin demoras injustificadas.
- ¿Tiene el proveedor un informe SOC 2 Tipo II además del BAA? Ayuda en la evaluación de seguridad, pero no sustituye al BAA.
- ¿Qué ocurre con tus datos cuando termina el contrato? Deberías poder exportarlo todo y verificar su eliminación.
Si una herramienta no cumple los puntos 1, 2 o 3, no la lleves a una prueba piloto. Una herramienta que no cumpla alguno de los puntos del 4 al 10 todavía puede servir, pero solo si tu equipo de cumplimiento acepta el riesgo de forma explícita.
Decisiones de configuración que mantienen el cumplimiento
Firmar un BAA no hace que el uso diario cumpla con la HIPAA. Revisa estos cinco ajustes antes de usar la herramienta.
Desactiva de forma explícita el entrenamiento con datos de clientes
Aunque esté desactivado de forma predeterminada, confirma el ajuste en el panel de administración, haz una captura de pantalla y añádela a tu registro de configuración.
Limita el acceso al espacio de trabajo a usuarios identificados
Da a cada persona una cuenta individual para que cada acceso se pueda atribuir a un usuario concreto. El inicio de sesión único (SSO) mediante SAML u OpenID Connect (OIDC) con Okta, Microsoft Entra ID o Google Workspace añade otra capa de control.
Fija la conservación en el mínimo que necesite tu flujo de trabajo clínico
Cuanto más tiempo se conservan los datos, mayor es el riesgo. Si la historia clínica de referencia está en el EHR (Epic, Cerner, Meditech), la herramienta de transcripción debe guardar una copia de trabajo, no un archivo.
Desactiva las integraciones que no estén cubiertas por la HIPAA
Si Slack, Notion o un CRM genérico no están cubiertos por tus BAA, no les envíes PHI. Una integración no hereda la cobertura del producto principal, así que revisa cada una, incluido si el plan cubierto (Slack Enterprise Grid con BAA, por ejemplo) es el que usas.
Revisa los registros de acceso cada mes
Incluye la revisión de los registros de acceso en tu rutina. Los patrones inusuales (accesos fuera del horario laboral o a historias de pacientes que esa persona no tiene asignados) deberían dar pie a una conversación.
Dónde se utiliza la transcripción que cumple con la HIPAA
Algunos usos habituales:
- Consultas de telesalud en las que el profesional necesita documentar la visita sin escribir durante la conversación
- Reuniones de equipos de atención multidisciplinarios en las que hay que registrar y asignar tareas
- Entrevistas de investigación clínica en las que las transcripciones literales forman parte del registro del estudio
- Reuniones de gestión de la clínica o la consulta en las que se tratan casos de pacientes
- Revisiones de cumplimiento y riesgos que mencionan visitas concretas
Fuera de la sala de consulta, la misma herramienta suele usarse en reuniones administrativas (facturación, operaciones y gestión de proveedores) en las que puede surgir PHI de forma incidental.
Cómo gestiona MeetGeek la HIPAA
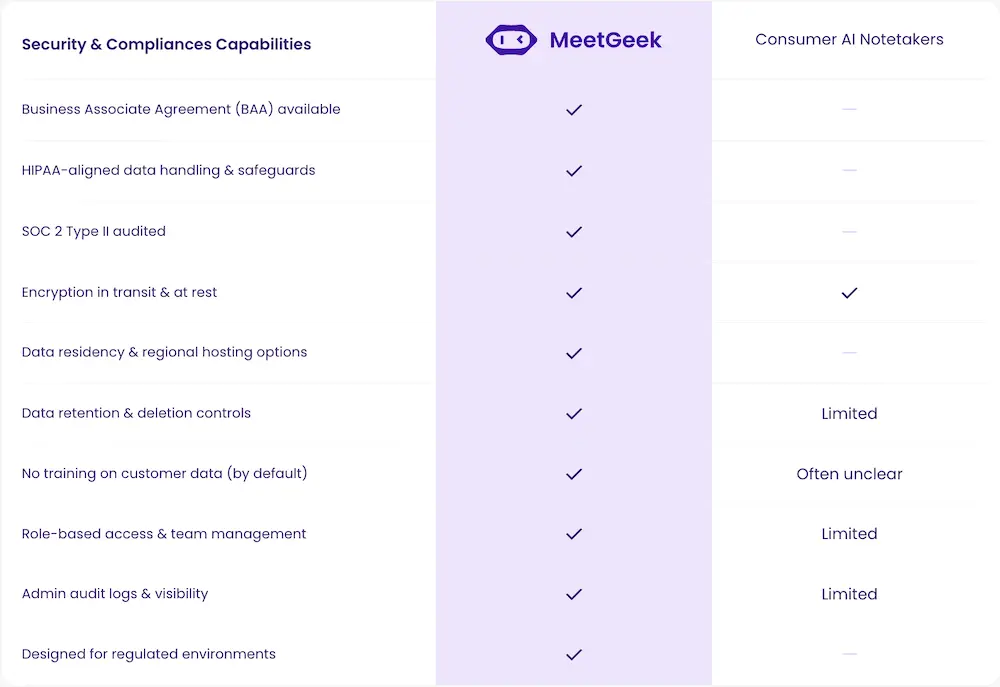
MeetGeek ofrece un BAA para los planes elegibles, SOC 2 Tipo II, ubicación de datos configurable en la UE y en EE. UU., cifrado en reposo y en tránsito, controles de acceso basados en roles, registros de auditoría y un proceso documentado de notificación de incidentes de seguridad.
Los datos de los clientes no se usan para entrenar modelos de IA. Los subprocesadores figuran en la documentación de seguridad y cumplimiento. Encontrarás los detalles en la página de HIPAA de MeetGeek.
El Meeting Agent de MeetGeek se une a las reuniones, crea resúmenes estructurados y organiza las tareas de seguimiento. Los equipos sanitarios deben confirmar qué funciones y ajustes cubre su acuerdo antes de usarlo con PHI.
Con AI Chat dentro de MeetGeek, puedes hacer preguntas sobre tus reuniones y encontrar lo que se dijo o se decidió.
También puedes conectar MeetGeek con Claude a través del conector de MeetGeek para buscar y resumir información de muchas reuniones, por ejemplo en revisiones trimestrales de cumplimiento o resúmenes de casos.
Antes de usar cualquier servicio conectado con PHI, confirma que está cubierto por tus acuerdos.
Conclusión para los equipos de operaciones clínicas
Una herramienta de transcripción cumple con la HIPAA cuando se dan tres condiciones: un BAA firmado, salvaguardas técnicas que cumplen las reglas de privacidad y de seguridad y una configuración por parte de la entidad cubierta que mantiene ambas cosas.
Incluso una herramienta que cumple las dos primeras necesita disciplina continua (entrenamiento desactivado, cuentas individuales, conservación mínima y revisión de los registros de auditoría) para seguir cumpliendo en el uso diario.
La lista de 10 puntos anterior le da a tu equipo una base clara para decidir si la herramienta puede pasar a una prueba piloto.
Si en tus reuniones nunca aparece PHI, un asistente de notas con IA de uso general suele ser suficiente. Si aparece, busca una plataforma preparada para la HIPAA como MeetGeek y revisa la lista con tu equipo de cumplimiento.
Prueba MeetGeek con tu equipo
Empieza gratis con datos de ejemplo no sensibles y confirma que tu plan puede incluir el BAA antes de usarlo con PHI.
Preguntas frecuentes
¿Algún asistente de notas con IA cumple con la HIPAA desde el primer momento?
Ninguna herramienta cumple con la HIPAA por llevar esa etiqueta. El cumplimiento depende de las salvaguardas del proveedor, de un BAA firmado y de cómo tu equipo configura y usa la herramienta.
Un proveedor que ofrece un BAA, permite elegir dónde se almacenan los datos, no entrena modelos con datos de clientes y tiene un informe SOC 2 Tipo II cumple varios criterios importantes de la evaluación, pero la configuración y el uso por tu parte completan el panorama.
¿Qué es un Business Associate Agreement (BAA)?
Un BAA es un contrato que exige la HIPAA entre una entidad cubierta (u otro socio comercial) y un proveedor que gestiona PHI en su nombre.
Define los usos permitidos, las salvaguardas, la notificación de incidentes de seguridad y las obligaciones respecto a los subprocesadores. Sin un BAA, el proveedor no puede gestionar PHI.
¿SOC 2 Tipo II equivale a cumplir con la HIPAA?
No. SOC 2 Tipo II es una auditoría independiente de los controles de seguridad de un proveedor durante un periodo de tiempo. Ayuda en la evaluación de la HIPAA, pero por sí sola no basta para cumplirla. El BAA y las salvaguardas específicas de la HIPAA siguen siendo necesarios.
¿Puedo usar un asistente de notas con IA gratuito o de consumo para una reunión clínica?
Solo si el proveedor firma un BAA que cubra el plan que usas y la herramienta supera la lista anterior. Puede que los planes gratuitos y de consumo no incluyan un BAA, usen datos de clientes para entrenar modelos o no enumeren sus subprocesadores.
Usar una herramienta con PHI sin un BAA es una infracción de la HIPAA por parte de la entidad cubierta, digan lo que digan los mensajes comerciales del proveedor.
¿Y las reuniones en las que no participan pacientes, como las de facturación u operaciones?
Lo que importa es si puede surgir PHI, no si hay un paciente en la reunión. Si se puede hablar de información de pacientes, aunque sea de forma incidental, trata la herramienta como si gestionara PHI.
Si la reunión no puede incluir información de pacientes bajo ninguna circunstancia, el nivel de exigencia es menor.
¿Qué ocurre si un proveedor sufre un incidente de seguridad?
Según la HIPAA, un socio comercial debe notificarlo a la entidad cubierta sin demoras injustificadas y, como máximo, 60 días después de descubrir el incidente. Algunos BAA fijan un plazo más corto.
Una vez notificada, la entidad cubierta tiene sus propias obligaciones de notificación. Un proveedor que da respuestas vagas sobre los plazos de notificación es una señal de alerta.
¿La HIPAA se aplica igual a las llamadas de telesalud?
Sí. La HIPAA se aplica a la PHI sea cual sea el canal. Una llamada de telesalud está sujeta a los mismos requisitos de las reglas de privacidad y de seguridad que una visita presencial. La herramienta de transcripción que gestiona la grabación es un socio comercial como cualquier otro.







