


Ein HIPAA-konformes Tool zur Transkription von Besprechungen kann geschützte Gesundheitsinformationen (PHI, Protected Health Information) nach den Vorschriften des Health Insurance Portability and Accountability Act verarbeiten, die in 45 CFR Parts 160 und 164 festgelegt sind.
PHI sind alle Gesundheitsinformationen, die sich einem bestimmten Patienten zuordnen lassen. In der Praxis braucht das Tool technische Schutzmaßnahmen, den passenden Vertrag und klare Betriebsregeln.
Nur so kann es rechtmäßig von einer Covered Entity (einem Leistungserbringer im Gesundheitswesen, einer Krankenversicherung oder einer Clearingstelle) oder von einem ihrer Business Associates genutzt werden.
Zuständige US-Aufsichtsbehörde für HIPAA ist das Office for Civil Rights (OCR) des US-Gesundheitsministeriums HHS. Die NIST Special Publication 800-66 bietet Leitlinien zur Umsetzung der Sicherheitsregel.
Nicht jeder KI-Notizassistent ist für HIPAA ausgelegt. Entscheidend ist ein bestimmter Vertrag, das Business Associate Agreement (BAA): eine schriftliche Vereinbarung, in der sich der Anbieter verpflichtet, PHI zu schützen und nur für die Zwecke zu verwenden, die HIPAA erlaubt.
Ohne BAA darf ein Anbieter keine PHI verarbeiten, ganz gleich, wie gut seine Verschlüsselung oder seine Auditprotokolle wirken. Prüfen Sie den Vertrag zusammen mit den Schutzmaßnahmen und Konfigurationsoptionen des Anbieters.
⚠️ Dieser Artikel bietet eine allgemeine Orientierung und ist keine Rechtsberatung. Ihr Compliance-Beauftragter oder Ihre Rechtsberatung sollte jedes Tool freigeben, das Sie in klinische Abläufe einbinden.
Was verlangt HIPAA eigentlich von einem Transkriptionstool?
HIPAA enthält keine Liste zugelassener Tools. Das Gesetz legt Standards fest, die ein Tool erfüllen muss, wenn es PHI verarbeitet. Diese Standards stehen in zwei Regeln, die später durch den HITECH Act verschärft wurden:
Die Datenschutzregel
Die Datenschutzregel (Privacy Rule) bestimmt, wie PHI verwendet und weitergegeben werden dürfen.
Für ein Transkriptionstool heißt das: PHI dürfen nur für zulässige Zwecke (Behandlung, Abrechnung und Betriebsabläufe im Gesundheitswesen) und nur von einem autorisierten Business Associate verarbeitet werden.
Das Office of the National Coordinator for Health IT (ONC) legt Regeln zur Interoperabilität fest, die bei derselben Anbieterprüfung ebenfalls eine Rolle spielen können.
Die Sicherheitsregel
Die Sicherheitsregel (Security Rule) legt die technischen, physischen und administrativen Schutzmaßnahmen für elektronische PHI (ePHI) fest.
Für ein Transkriptionstool bedeutet das Verschlüsselung bei der Übertragung und bei der Speicherung, Zugriffskontrollen, Auditprotokolle, automatische Abmeldung, Integritätskontrollen und einen dokumentierten Prozess für die Reaktion auf Sicherheitsvorfälle.
Die Regel schreibt keinen bestimmten Algorithmus vor: AES-256 bei der Speicherung und TLS 1.2 oder TLS 1.3 bei der Übertragung sind gängige Richtwerte.
Die drei Fragen, auf die es ankommt
Wenn Sie diese Regeln auf ein Transkriptionsprodukt anwenden, kommt es vor allem auf drei Fragen an: Wer hat Zugriff auf die Daten, wo werden sie gespeichert und was passiert im Lauf der Zeit mit ihnen?
Setzen Sie die Prüfung erst fort, wenn der Anbieter alle drei Fragen klar und dokumentiert beantwortet hat. Das HITRUST Common Security Framework (CSF) kann Ihnen helfen, die Sicherheitsanforderungen zu strukturieren, die Sie prüfen.
Warum ist nicht jeder KI-Notizassistent standardmäßig HIPAA-konform?
Viele KI-Notizassistenten wurden für allgemeine geschäftliche Zwecke entwickelt (Vertriebsgespräche, interne Besprechungen und Customer Success). Dort sind die Daten zwar sensibel, fallen aber nicht unter HIPAA. Drei Lücken können diese Tools für den klinischen Einsatz ausschließen:
Modelltraining mit Kundendaten
Manche KI-Tools können die Aufzeichnungen ihrer Kunden nutzen, um ihre Modelle zu verbessern. Werden PHI auf diese Weise genutzt, muss das BAA das ausdrücklich erlauben. Im klinischen Umfeld sollte es in der Regel gar nicht vorkommen.
Prüfen Sie vor dem nächsten Schritt, ob sich das Training abschalten lässt. Mehr dazu lesen Sie in unserem Leitfaden zu den Sicherheits- und Datenschutzrisiken von KI-Notizassistenten.
Kein BAA im Angebot
Das Business Associate Agreement ist der Vertrag, der einen Anbieter rechtlich zum Business Associate der Covered Entity macht. Ohne diesen Vertrag darf der Anbieter keine PHI verarbeiten. Manche Anbieter bieten gar kein BAA an oder nur in bestimmten Tarifen.
Zoom for Healthcare, Microsoft Teams und Google Workspace bieten BAAs für bestimmte kostenpflichtige Tarife an. Prüfen Sie deshalb genau, welcher Tarif und welche Dienste unter die Vereinbarung fallen.
Unterauftragsverarbeiter mit unklarer Datenverarbeitung
Ein Transkriptionstool greift oft auf andere Anbieter zurück: eine Speech-to-Text-API, einen Anbieter von Large Language Models (LLM) und einen Cloud-Host (in der Regel AWS, Microsoft Azure oder Google Cloud Platform).
Diese Unterauftragsverarbeiter verarbeiten ebenfalls PHI. Deshalb muss jeder von ihnen durch ein eigenes BAA mit dem Anbieter abgedeckt sein.
Kann Ihr Anbieter seine Unterauftragsverarbeiter nicht auflisten und diese vertragliche Abdeckung nicht bestätigen, werten Sie das als Lücke.
Ein SOC-2-Typ-II-Bericht ist nicht dasselbe wie HIPAA-Konformität. SOC 2 ist ein Sicherheitsframework des American Institute of CPAs (AICPA); HIPAA ist eine US-Bundesvorschrift. Ein SOC-2-Bericht hilft bei der Sicherheitsprüfung, ersetzt aber kein BAA. Dasselbe gilt für eine Zertifizierung nach HITRUST oder ISO 27001.
Prüfen Sie zuerst das BAA
Ein Business Associate Agreement ist der Vertrag nach HIPAA, der einen Anbieter (den Business Associate) verpflichtet, PHI im Auftrag einer Covered Entity zu schützen. Das BAA legt fest:
- Welche PHI der Anbieter einsehen darf
- Die zulässigen Nutzungen und Weitergaben
- Die Schutzmaßnahmen, die der Anbieter aufrechterhält
- Die Frist für die Meldung von Sicherheitsvorfällen
- Die Pflichten des Anbieters in Bezug auf Unterauftragsverarbeiter
- Was mit den PHI geschieht, wenn der Vertrag endet
Wer sollte das BAA prüfen?
Aufseiten der Covered Entity teilen sich in der Regel der Chief Information Security Officer (CISO), der Chief Compliance Officer und der Privacy Officer (Datenschutzbeauftragter) die Prüfung des BAA.
Die endgültige Freigabe erteilt der General Counsel, also die Leitung der Rechtsabteilung. Die American Health Information Management Association (AHIMA) veröffentlicht Leitlinien für die Praxis, die Compliance-Teams bei der Prüfung als Referenz nutzen können.
Was Sie sorgfältig lesen sollten
Unterzeichnet ein Anbieter kein BAA, darf er keine PHI verarbeiten. Die Prüfung endet dann an dieser Stelle.
Unterzeichnet er eines, lesen Sie die Vereinbarung sorgfältig, vor allem die Frist für die Meldung von Sicherheitsvorfällen, die Regelungen zur Aufbewahrung der Daten und die Klausel zu Unterauftragsverarbeitern.
Ein unterzeichnetes BAA ist notwendig, reicht aber allein nicht aus. Covered Entities bleiben für die Konfiguration und Nutzung des Tools verantwortlich. Ein Konfigurationsfehler aufseiten der Covered Entity bleibt ein Verstoß der Covered Entity, mit oder ohne BAA.
Speicherort, Aufbewahrung und Umgang mit PHI
Prüfen Sie diese drei Bereiche, bevor Sie sich für ein Tool entscheiden.
Speicherort der Daten
Der Speicherort der Daten gibt an, wo Aufzeichnungen, Transkripte und daraus abgeleitete Daten physisch liegen. HIPAA schreibt nicht vor, dass PHI in den USA gespeichert werden müssen.
Der Speicherort beeinflusst aber die Risikoanalyse, die die Sicherheitsregel verlangt. Viele Gesundheitsorganisationen in den USA verlangen außerdem in ihren eigenen Richtlinien oder Verträgen eine Speicherung in den USA.
Manche Tools speichern Daten standardmäßig in mehreren Regionen, bei manchen können Sie die Region pro Workspace wählen und manche können Ihnen nicht sagen, wo die Daten liegen.
Forschungskliniken mit Patienten aus der EU brauchen wegen der DSGVO oft zusätzlich eine Speicherung in der EU.
Aufbewahrung
Die Aufbewahrung regelt, wie lange das Tool PHI speichert und wodurch die Löschung ausgelöst wird. HIPAA legt keine allgemeine Aufbewahrungsfrist für Patientenakten fest.
Diese ergibt sich meist aus dem Recht der einzelnen Bundesstaaten und den Richtlinien der jeweiligen Organisation. HIPAA verlangt jedoch, dass PHI geschützt bleiben, solange sie aufbewahrt werden, bis zu ihrer Entsorgung.
Systeme für elektronische Patientenakten (EHR) wie Epic, Cerner (Oracle Health), Meditech und Allscripts bleiben die maßgebliche Patientenakte; das Transkriptionstool unterstützt die Dokumentation.
Es braucht konfigurierbare Aufbewahrungsrichtlinien und eine nachweisbare Löschung.
Kontrollen für den Umgang mit PHI
Hier geht es darum, wer was sehen darf. Achten Sie auf rollenbasierte Zugriffskontrolle (RBAC), Auditprotokolle für jeden Zugriff auf PHI, automatische Abmeldung nach Inaktivität, eine klare Trennung zwischen Benutzerkonten und Patientendaten und die Möglichkeit, geschützte Gesundheitsinformationen in geteilten Zusammenfassungen zu schwärzen (also auszublenden oder zu entfernen).
Integrationen mit EHR-Systemen, Bildarchivierungs- und Kommunikationssystemen (PACS) und Radiologie-Informationssystemen (RIS) sollten durch die BAA-Kette abgedeckt sein und sie nicht umgehen.
Eine Checkliste mit 10 Prüfpunkten
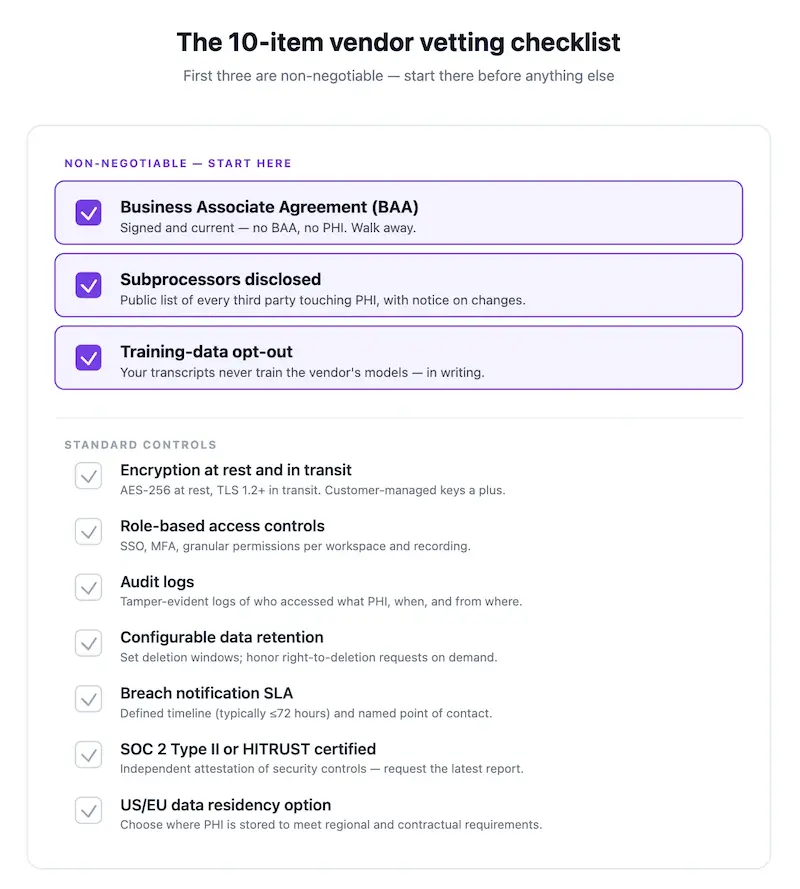
Nutzen Sie diese Checkliste, wenn Sie ein Transkriptionstool für Besprechungen oder einen KI-Notizassistenten für den klinischen Einsatz prüfen:
- Unterzeichnet der Anbieter ein BAA? Falls ja, lassen Sie sich eine Kopie seines Standard-BAA geben, bevor Sie weitermachen.
- Sind alle Unterauftragsverarbeiter (Speech-to-Text, LLM und Hosting) aufgeführt und durch ein BAA abgedeckt? Fordern Sie die Liste schriftlich an.
- Werden Kundendaten zum Training von KI-Modellen genutzt? Das Modelltraining mit Kundendaten muss sich deaktivieren lassen; idealerweise ist es bereits standardmäßig ausgeschaltet.
- Wo werden die Daten gespeichert? Können Sie die Speicherregion pro Workspace wählen?
- Welche Verschlüsselung wird bei der Speicherung und bei der Übertragung eingesetzt? AES-256 bei der Speicherung und TLS 1.2 oder höher bei der Übertragung sind gängige Richtwerte.
- Lässt sich die Aufbewahrung konfigurieren und ist die Löschung nachweisbar? Achten Sie auf dokumentierte Aufbewahrungsrichtlinien und Auditprotokolle, die zeigen, wann Daten gelöscht wurden.
- Gibt es rollenbasierte Zugriffskontrollen und Auditprotokolle? Können Sie sehen, wer wann auf welches Transkript zugegriffen hat?
- Gibt es einen dokumentierten Prozess für die Meldung von Sicherheitsvorfällen und welche Frist gilt? HIPAA verlangt eine Meldung ohne unangemessene Verzögerung.
- Hat der Anbieter zusätzlich zum BAA einen SOC-2-Typ-II-Bericht? Der Bericht unterstützt die Sicherheitsprüfung, ersetzt aber kein BAA.
- Was passiert mit Ihren Daten, wenn der Vertrag endet? Sie sollten alles exportieren und die Löschung überprüfen können.
Tools, die Punkt 1, 2 oder 3 nicht erfüllen, sollten nicht in eine Pilotphase gehen. Ein Tool, das einen der Punkte 4 bis 10 nicht erfüllt, kann trotzdem infrage kommen, aber nur, wenn Ihr Compliance-Team das Risiko ausdrücklich akzeptiert.
Konfigurationsentscheidungen, die dafür sorgen, dass ein konformes Tool konform bleibt
Ein unterzeichnetes BAA macht die tägliche Nutzung noch nicht konform. Prüfen Sie diese fünf Einstellungen, bevor Sie das Tool einsetzen.
Deaktivieren Sie das Modelltraining mit Kundendaten ausdrücklich
Auch wenn das Training standardmäßig ausgeschaltet ist, prüfen Sie die Einstellung im Admin-Bereich, machen Sie einen Screenshot und legen Sie ihn in Ihrer Konfigurationsdokumentation ab.
Beschränken Sie den Workspace-Zugriff auf persönliche Benutzerkonten
Geben Sie jeder Person ein eigenes Konto, damit sich jeder Zugriff einem bestimmten Benutzer zuordnen lässt. Single Sign-On (SSO) über SAML oder OpenID Connect (OIDC) mit Okta, Microsoft Entra ID oder Google Workspace schafft eine zusätzliche Kontrollebene.
Stellen Sie die Aufbewahrung auf das Minimum ein, das Ihr klinischer Arbeitsablauf erfordert
Je länger Daten aufbewahrt werden, desto höher ist das Risiko. Ist das EHR (Epic, Cerner, Meditech) die maßgebliche Patientenakte, sollte das Transkriptionstool eine Arbeitskopie vorhalten, kein Archiv.
Deaktivieren Sie Integrationen, die nicht von HIPAA abgedeckt sind
Sind Slack, Notion oder ein allgemeines CRM nicht durch Ihre BAAs abgedeckt, senden Sie keine PHI dorthin. Eine Integration übernimmt die Abdeckung des Hauptprodukts nicht automatisch.
Prüfen Sie deshalb jede einzelne und klären Sie auch, ob tatsächlich der abgedeckte Tarif genutzt wird (zum Beispiel Slack Enterprise Grid mit BAA).
Überprüfen Sie die Zugriffsprotokolle monatlich
Machen Sie die Prüfung der Zugriffsprotokolle zur festen Routine. Auffällige Muster wie Zugriffe außerhalb der Arbeitszeit oder auf Akten von Patienten, die die betreffende Person nicht betreut, sollten zu einem klärenden Gespräch führen.
Wo HIPAA-konforme Transkription eingesetzt wird
Typische Einsatzbereiche sind:
- Telemedizin-Sprechstunden, in denen die behandelnde Person das Gespräch dokumentieren muss, ohne währenddessen zu tippen
- Besprechungen multidisziplinärer Behandlungsteams, in denen Aufgaben festgehalten und zugewiesen werden müssen
- Interviews in der klinischen Forschung, bei denen wörtliche Transkripte Teil der Studiendokumentation sind
- Besprechungen zur Klinik- und Praxisverwaltung, in denen es um Patientenfälle geht
- Compliance- und Risikoprüfungen, die sich auf bestimmte Behandlungskontakte beziehen
Außerhalb des Behandlungszimmers unterstützt dasselbe Tool oft Verwaltungsbesprechungen (Abrechnung, Betrieb und Lieferantenmanagement), in denen PHI nebenbei zur Sprache kommen können.
Wie MeetGeek mit HIPAA umgeht
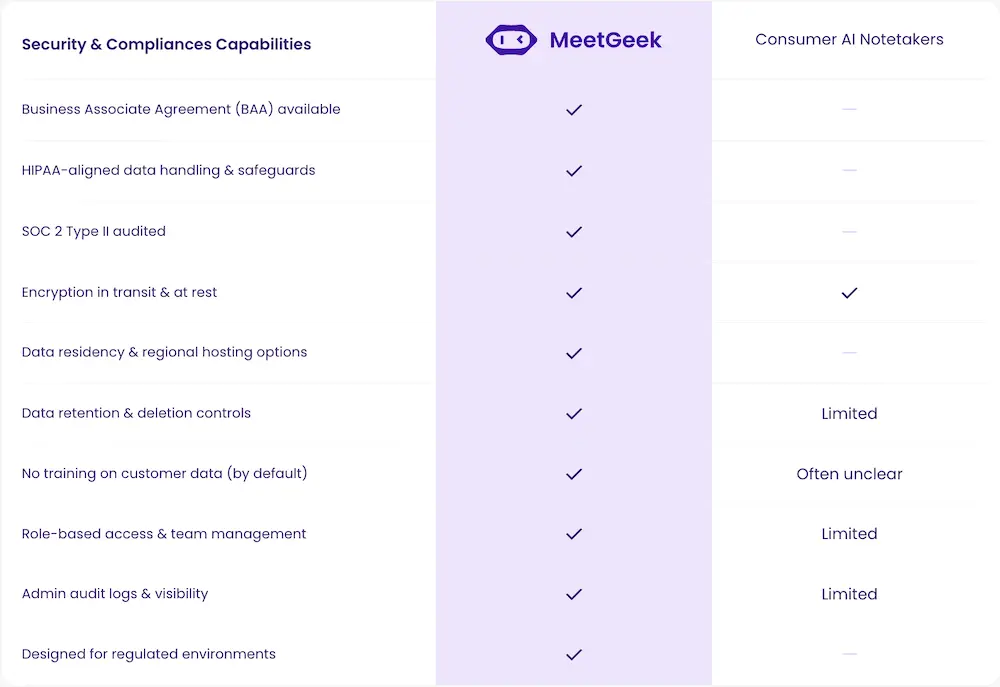
MeetGeek bietet für berechtigte Tarife ein Business Associate Agreement sowie SOC 2 Typ II, wählbare Speicherorte in der EU oder den USA, Verschlüsselung bei der Speicherung und bei der Übertragung, rollenbasierte Zugriffskontrollen, Auditprotokolle und einen dokumentierten Prozess für die Meldung von Sicherheitsvorfällen.
Kundendaten werden nicht zum Training von KI-Modellen verwendet. Die Unterauftragsverarbeiter sind in der Sicherheits- und Compliance-Dokumentation aufgeführt. Alle Details finden Sie auf der HIPAA-Seite von MeetGeek.
Der Meeting Agent von MeetGeek nimmt an Besprechungen teil, erstellt strukturierte Zusammenfassungen und organisiert Folgeaufgaben. Teams im Gesundheitswesen sollten klären, welche Funktionen und Einstellungen ihr Vertrag abdeckt, bevor sie den Meeting Agent mit PHI nutzen.
Mit AI Chat in MeetGeek können Sie Fragen zu Ihren Besprechungen stellen und nachsehen, was gesagt oder entschieden wurde.
Über den MeetGeek-Connector können Sie MeetGeek außerdem mit Claude verbinden, um viele Besprechungen auf einmal zu durchsuchen und zusammenzufassen, etwa für vierteljährliche Compliance-Prüfungen oder Fallzusammenfassungen.
Bevor Sie einen verbundenen Dienst mit PHI nutzen, klären Sie, ob er durch Ihre Verträge abgedeckt ist.
Das Fazit für klinische Abläufe
Ein Transkriptionstool ist HIPAA-konform, wenn drei Dinge zusammenkommen: ein unterzeichnetes BAA, technische Schutzmaßnahmen nach der Datenschutz- und der Sicherheitsregel und eine Konfiguration aufseiten der Covered Entity, die beides aufrechterhält.
Auch ein Tool, das die ersten beiden Punkte erfüllt, braucht im Alltag fortlaufende Disziplin (deaktiviertes Training, persönliche Konten, minimale Aufbewahrung und regelmäßige Prüfung der Auditprotokolle), um konform zu bleiben.
Die Checkliste mit 10 Prüfpunkten oben gibt Ihrem Team eine klare Grundlage für die Entscheidung, ob Sie ein Pilotprojekt starten.
Wenn in Ihren Besprechungen nie PHI vorkommen, reicht oft ein allgemeiner KI-Notizassistent. Kommen sie vor, setzen Sie auf eine HIPAA-fähige Plattform wie MeetGeek und gehen Sie die Checkliste mit Ihrem Compliance-Team durch.
Testen Sie MeetGeek mit Ihrem Team
Starten Sie kostenlos mit unkritischen Beispieldaten und prüfen Sie vor dem Einsatz mit PHI, ob Ihr Tarif ein BAA umfasst.
Häufig gestellte Fragen
Ist ein KI-Notizassistent von Haus aus HIPAA-konform?
Kein Tool trägt „HIPAA-konform“ als Gütesiegel. Konformität ergibt sich aus den Schutzmaßnahmen des Anbieters, einem unterzeichneten BAA und der Art, wie Ihr Team das Tool konfiguriert und nutzt.
Ein Anbieter, der ein BAA, einen wählbaren Speicherort, kein Modelltraining mit Kundendaten und einen SOC-2-Typ-II-Bericht bietet, erfüllt mehrere wichtige Prüfkriterien. Vollständig wird das Bild aber erst durch die Konfiguration und Nutzung auf Ihrer Seite.
Was ist ein Business Associate Agreement (BAA)?
Ein BAA ist ein von HIPAA vorgeschriebener Vertrag zwischen einer Covered Entity (oder einem anderen Business Associate) und einem Anbieter, der in ihrem Auftrag PHI verarbeitet.
Das BAA legt die zulässigen Nutzungen, die Schutzmaßnahmen, die Meldung von Sicherheitsvorfällen und die Pflichten in Bezug auf Unterauftragsverarbeiter fest. Ohne BAA darf der Anbieter keine PHI verarbeiten.
Ist SOC 2 Typ II dasselbe wie HIPAA-Konformität?
Nein. SOC 2 Typ II ist eine unabhängige Prüfung der Sicherheitskontrollen eines Anbieters über einen bestimmten Zeitraum. Sie unterstützt eine HIPAA-Prüfung, reicht für HIPAA allein aber nicht aus. Das BAA und die spezifischen HIPAA-Schutzmaßnahmen müssen trotzdem vorhanden sein.
Kann ich einen kostenlosen KI-Notizassistenten oder ein Verbraucher-Tool für eine klinische Besprechung nutzen?
Nur wenn der Anbieter für Ihren Tarif ein BAA unterzeichnet und das Tool die Checkliste oben besteht.
Kostenlose Tarife und Verbraucher-Tools enthalten mitunter kein BAA, nutzen Kundendaten womöglich zum Training oder legen ihre Unterauftragsverarbeiter nicht offen.
Nutzt eine Covered Entity ein Tool ohne BAA für PHI, verstößt sie gegen HIPAA, ganz gleich, was der Anbieter in seiner Werbung verspricht.
Was ist mit Besprechungen, an denen keine Patienten teilnehmen, etwa zur Abrechnung oder zu internen Abläufen?
Entscheidend ist, ob Patienteninformationen zur Sprache kommen können, nicht ob ein Patient an der Besprechung teilnimmt. Wenn Patienteninformationen auch nur nebenbei besprochen werden könnten, behandeln Sie das Tool so, als ob es PHI verarbeitet.
Wenn in der Besprechung unter keinen Umständen Patienteninformationen vorkommen können, sind die Anforderungen geringer.
Was passiert, wenn es beim Anbieter zu einem Sicherheitsvorfall kommt?
Nach HIPAA muss ein Business Associate die Covered Entity ohne unangemessene Verzögerung benachrichtigen, spätestens 60 Tage nach der Entdeckung des Sicherheitsvorfalls. Manche BAAs legen eine kürzere Frist fest.
Nach der Benachrichtigung hat die Covered Entity ihre eigenen Meldepflichten. Ein Anbieter, der sich zu den Meldefristen nur vage äußert, ist ein Warnsignal.
Gilt HIPAA für Telemedizin-Gespräche auf die gleiche Weise?
Ja. HIPAA gilt für PHI unabhängig vom Kanal. Für ein Telemedizin-Gespräch gelten dieselben Anforderungen der Datenschutz- und der Sicherheitsregel wie für einen Termin vor Ort. Das Transkriptionstool, das die Aufzeichnung verarbeitet, ist ein Business Associate wie jeder andere.







